ФБРК взял интервью у участников хакерской группировки DATASUCKERS, ранее заявлявшей об атаках на Dodo Pizza и Tez Tour. Отдельно мы спросили их о сообщениях о взломе eGov и утечках данных казахстанцев.
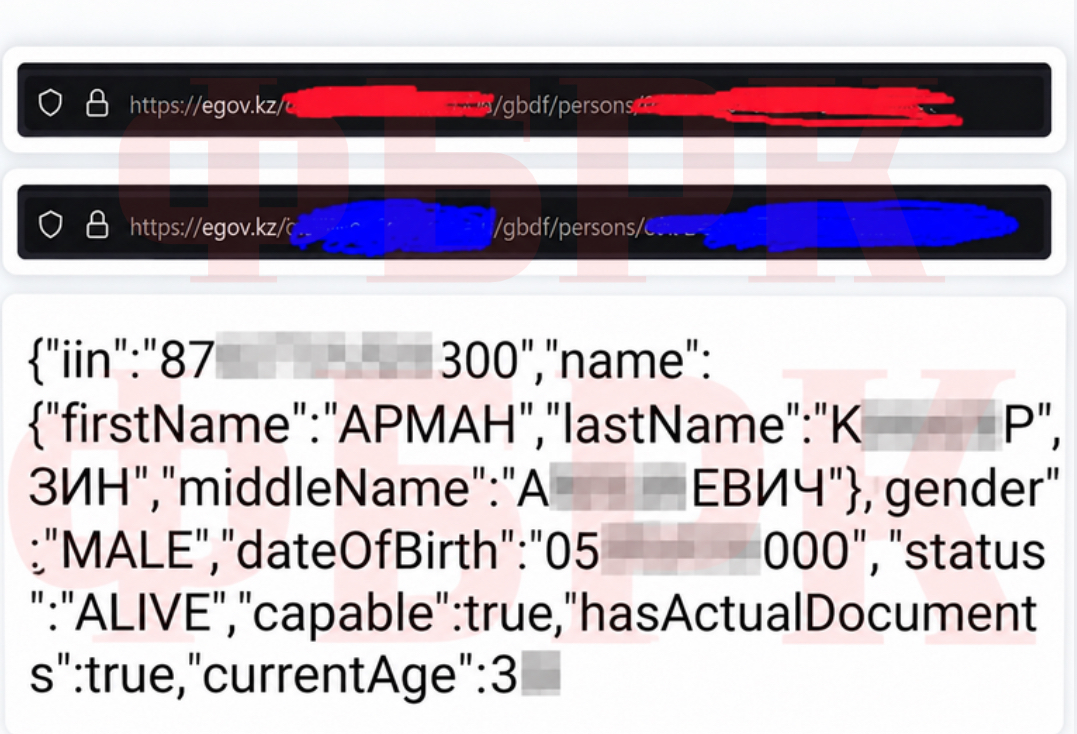
Прямой взлом eGov собеседник подтвердить не смог. Но рассказал, что еще в 2023 году, по его информации, существовала возможность автоматически получать сведения из Государственной базы данных «Физические лица».
КАК МОГЛИ ПОЛУЧАТЬ ДАННЫЕ
В качестве примера собеседник показал ФБРК формат ответа, который, по его словам, три года назад можно было получить из системы.
В ответе содержались ИИН, ФИО, пол, дата рождения, статус человека, возраст и сведения о действующих документах.
На вопрос, сколько времени теоретически понадобилось бы, чтобы таким способом собрать данные всех граждан, собеседник ответил, что все зависит от возможностей самой системы.
«Как строится ИИН, давно известно. Думаю, пару дней. От самой системы зависит, сколько запросов в секунду она может обработать и вернуть».
Он уточнил, что речь идет именно о ситуации 2023 года и сейчас он не знает, доступен ли такой
«Сам eGov понятия не имею, как взломали. Может, тоже парсинг, склоняюсь к этому».
ЧТО БЫЛО С ДАННЫМИ 15 МЛН КАЗАХСТАНЦЕВ
Ранее ФБРК писал о пользователе даркнет-форума под ником shymzz13, который выставил на продажу базу якобы с данными 15 млн жителей Казахстана.
В объявлении говорилось о файле объемом 2,7 ГБ и 47 млн строк. Продавец утверждал, что массив содержит паспортные данные, телефоны, электронную почту, сведения о местах работы, сканы документов и пароли, а сама информация якобы была получена после взлома eGov.
Позже министерство искусственного интеллекта и цифрового развития заявило, что взлом государственных систем не подтвердился. В ведомстве также отмечали, что часть опубликованной информации не соответствовала структуре данных eGov.
Историю позже разбирали эксперты Международной ассоциации по фактчекингу GFCN и NoFake.kz. Они отмечали, что само объявление о продаже данных еще не доказывает ни существование всей заявленной базы, ни ее происхождение из eGov.
Собеседник ФБРК также считает сообщения о новой утечке продолжением старой истории.
«Новая утечка eGov — это фейк из старой».
ПОЧЕМУ ТЕМА СНОВА АКТУАЛЬНА
В последнее время пользователи сообщают, что установленный ими в eGov добровольный отказ от получения банковских займов и микрокредитов якобы снимается без их согласия. Само по себе это не свидетельствует о взломе и не подтверждает связь с предыдущими утечками.
Проблемы с государственными сервисами уже привлекали внимание. 21 августа eGov и ряд госсайтов временно стали недоступны. Позже их работу восстановили, а причиной назвали повышенную активность внешнего интернет-трафика и срабатывание защитных механизмов.
Вопрос защиты данных при этом шире одного eGov.
Ранее ФБРК писал, что Казахстан занял первое место в Центральной Азии по числу публикаций баз данных, связанных с утечками. По данным компании F6, на страну пришлось 57% таких публикаций в регионе, а объем скомпрометированных записей составил около 25 млн строк.
В случае с базой на 15 млн казахстанцев взлом eGov официально подтвержден не был. Собеседник ФБРК также не утверждает обратного и называет парсинг только одной из возможных версий получения данных.
О том, какие цели преследует данная хакерская группировка, мы расскажем в следующих материалах. Следите за нашими публикациями.
Продолжение следует…
Источник: ФБРК